Un colaborador conecta una memoria USB personal en su puesto de trabajo para transferir un archivo. Treinta minutos después, un ransomware cifra el directorio compartido del servicio de contabilidad. Este tipo de escenario, banal y documentado, recuerda que la seguridad informática de una empresa se juega primero en gestos operativos precisos, no en declaraciones de intenciones.
Mapeo de proveedores: el eslabón que la mayoría de las empresas ignoran
Se suele pensar en los firewalls, los antivirus, las contraseñas. Pero una parte creciente de los incidentes de ciberseguridad no proviene del interior: transita a través de un proveedor, un editor de software o un subcontratista conectado al sistema de información.
La ENISA, en su Threat Landscape 2025 publicado el 1 de octubre de 2025, confirma que los ataques dirigidos a la cadena de suministro digital continúan produciendo incidentes de gran envergadura. Un proveedor mal asegurado que accede a su red es una puerta abierta que no está vigilando.
Concretamente, se puede comenzar por elaborar una lista de los proveedores que tienen acceso remoto a sus sistemas o que alojan sus datos. Luego, se trata de verificar sus compromisos de seguridad: cifrado, política de actualizaciones, procedimiento de notificación en caso de incidente. Los contratos deben prever cláusulas de reversibilidad y de alerta en un plazo corto. Sin este mapeo, usted enfrenta un riesgo que ni siquiera mide.
Para estructurar este enfoque e identificar los puntos de control adecuados a su contexto, puede acceder a la página de seguridad de Cyber Vista que detalla los pasos de una auditoría de perímetro.
Seguridad informática e IA generativa: enmarcar el uso antes del incidente
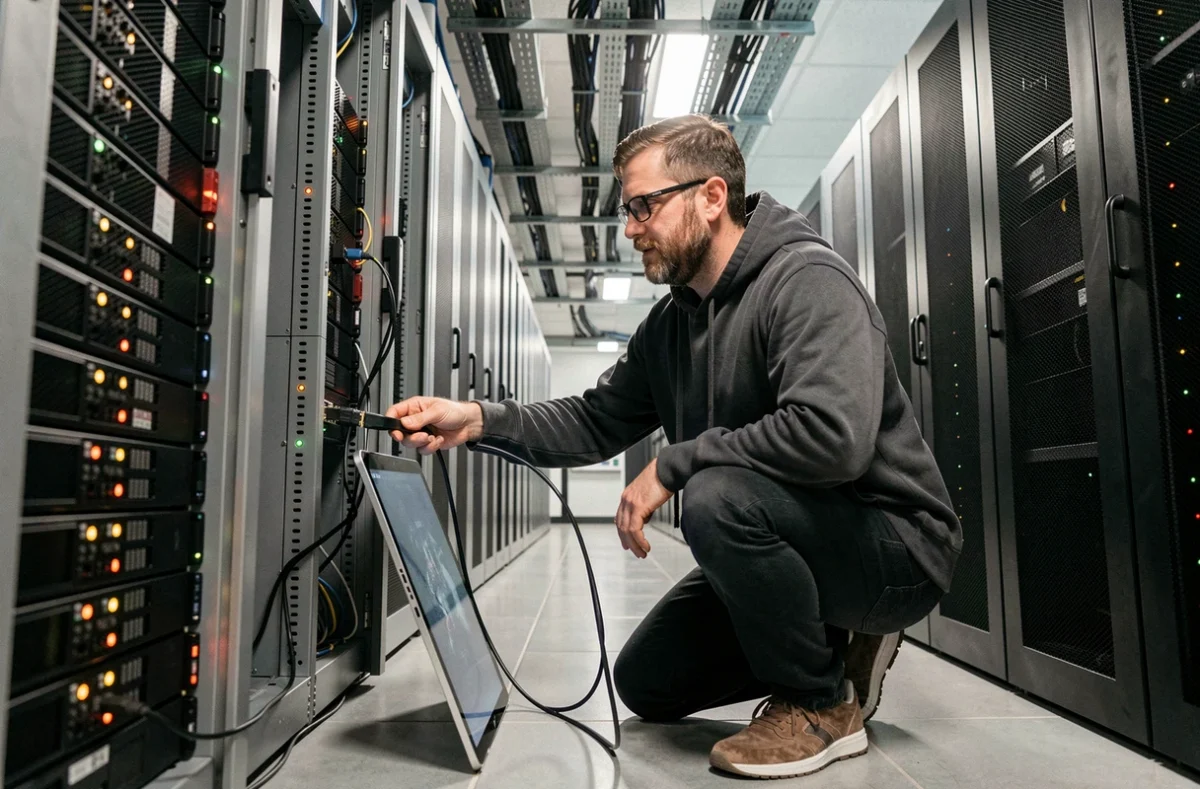
Un empleado copia y pega un extracto de la base de datos de clientes en una herramienta de IA generativa para redactar un informe más rápido. Los datos salen del perímetro de la empresa, a veces hacia servidores ubicados fuera de la Unión Europea, sin ninguna trazabilidad.
Este caso se multiplica. La ENISA señala que los grupos maliciosos también utilizan la IA para perfeccionar la ingeniería social y preparar sus ataques. Los correos electrónicos de phishing se vuelven más creíbles, las suplantaciones de identidad más difíciles de detectar. La sensibilización clásica al phishing ya no es suficiente.
Dos medidas concretas cambian la situación:
- Implementar un procedimiento de doble verificación para cualquier solicitud urgente de transferencia, restablecimiento de contraseña o transmisión de información sensible, a través de un canal distinto (una llamada telefónica directa, por ejemplo).
- Redactar una carta de uso de las herramientas de IA que especifique qué datos pueden ser sometidos y cuáles están estrictamente prohibidos.
- Formar a los equipos sobre ejemplos reales de phishing asistido por IA, no sobre diapositivas teóricas de hace tres años.
Los retornos varían sobre la eficacia de las cartas por sí solas, pero combinadas con controles técnicos (bloqueo de ciertos servicios en línea en la red profesional), reducen significativamente la exposición.
Plan de respuesta a incidentes cibernéticos: probar antes de sufrir
La mayoría de las empresas que tienen un plan de respuesta a incidentes nunca lo han probado en condiciones reales. El día que un ransomware golpea, se descubre que el número de guardia del proveedor ha cambiado, que las copias de seguridad no cubren el perímetro correcto, o que nadie sabe quién toma la decisión de aislar la red.
Un plan de respuesta no probado da una falsa impresión de seguridad. La preparación operativa pasa por ejercicios de simulación, incluso breves, incluso parciales. Se simula un cifrado de servidor un viernes a las 17h y se cronometra el tiempo de reacción.
Lo que el plan debe cubrir como mínimo
- La lista de personas a contactar inmediatamente, con datos de contacto verificados cada trimestre.
- El procedimiento de aislamiento de red: quién tiene la autoridad para cortar un segmento, y cómo hacerlo sin bloquear la actividad crítica.
- La localización y prueba regular de las copias de seguridad, verificando que la restauración funciona realmente en un entorno de prueba.
- Las obligaciones de notificación: la transposición de la directiva NIS 2 en derecho francés obliga a muchas empresas a informar sobre incidentes significativos en plazos cortos.
Conformidad NIS 2: lo que las pymes deben anticipar ahora
La directiva europea NIS 2, en proceso de transposición en Francia a través de la ley Resiliencia, amplía considerablemente el perímetro de las empresas sujetas a obligaciones de ciberseguridad. PYMES que no estaban sujetas a ninguna restricción específica se encuentran dentro del ámbito de aplicación.
Esperar la publicación de los decretos para actuar equivale a preparar una auditoría la víspera de la inspección. Las obligaciones se refieren a medidas que toda empresa debería ya tener implementadas: gestión de riesgos, notificación de incidentes, gobernanza de la seguridad de los sistemas de información.
Tres acciones a llevar a cabo sin esperar: nombrar un referente de ciberseguridad (incluso a tiempo parcial), documentar las medidas de protección existentes e identificar las discrepancias con los requisitos previsibles. Esta documentación servirá de base el día en que se publiquen los textos de aplicación.
La conformidad regulatoria no es un ejercicio administrativo desconectado del terreno. Obliga a formalizar lo que a menudo existe de manera informal, y es precisamente esta formalización la que protege cuando ocurre un incidente. Un referente identificado, procedimientos escritos, copias de seguridad probadas: estos elementos marcan la diferencia entre una empresa que se recupera en unos días y otra que tarda semanas en retomar su actividad.