Een medewerker sluit een persoonlijke USB-stick aan op zijn werkstation om een bestand over te zetten. Dertig minuten later versleutelt een ransomware de gedeelde map van de boekhoudafdeling. Dit soort scenario’s, alledaags en gedocumenteerd, herinnert eraan dat de IT-beveiliging van een bedrijf vooral draait om nauwkeurige operationele handelingen, niet om verklaringen van intentie.
Kaart van leveranciers: de schakel die de meeste bedrijven negeren
We denken vaak aan firewalls, antivirussoftware, wachtwoorden. Maar een groeiend aantal cyberbeveiligingsincidenten komt niet van binnenuit: het gaat via een leverancier, een softwareleverancier of een onderaannemer die verbonden is met het informatiesysteem.
De ENISA bevestigt in haar Threat Landscape 2025, gepubliceerd op 1 oktober 2025, dat aanvallen gericht op de digitale toeleveringsketen blijven leiden tot grootschalige incidenten. Een slecht beveiligde leverancier die toegang heeft tot uw netwerk, is een open deur die u niet in de gaten houdt.
Concreet kunt u beginnen met het opstellen van een lijst van leveranciers die op afstand toegang hebben tot uw systemen of die uw gegevens hosten. Vervolgens is het belangrijk om hun beveiligingsverplichtingen te controleren: versleuteling, updatebeleid, meldingsprocedure in geval van een incident. De contracten moeten clausules voor omkeerbaarheid en korte meldtermijnen bevatten. Zonder deze kaart loopt u een risico dat u zelfs niet kunt inschatten.
Om deze aanpak te structureren en de juiste controlepunten voor uw situatie te identificeren, kunt u de beveiligingspagina van Cyber Vista bezoeken, die de stappen van een perimeteraudit in detail beschrijft.
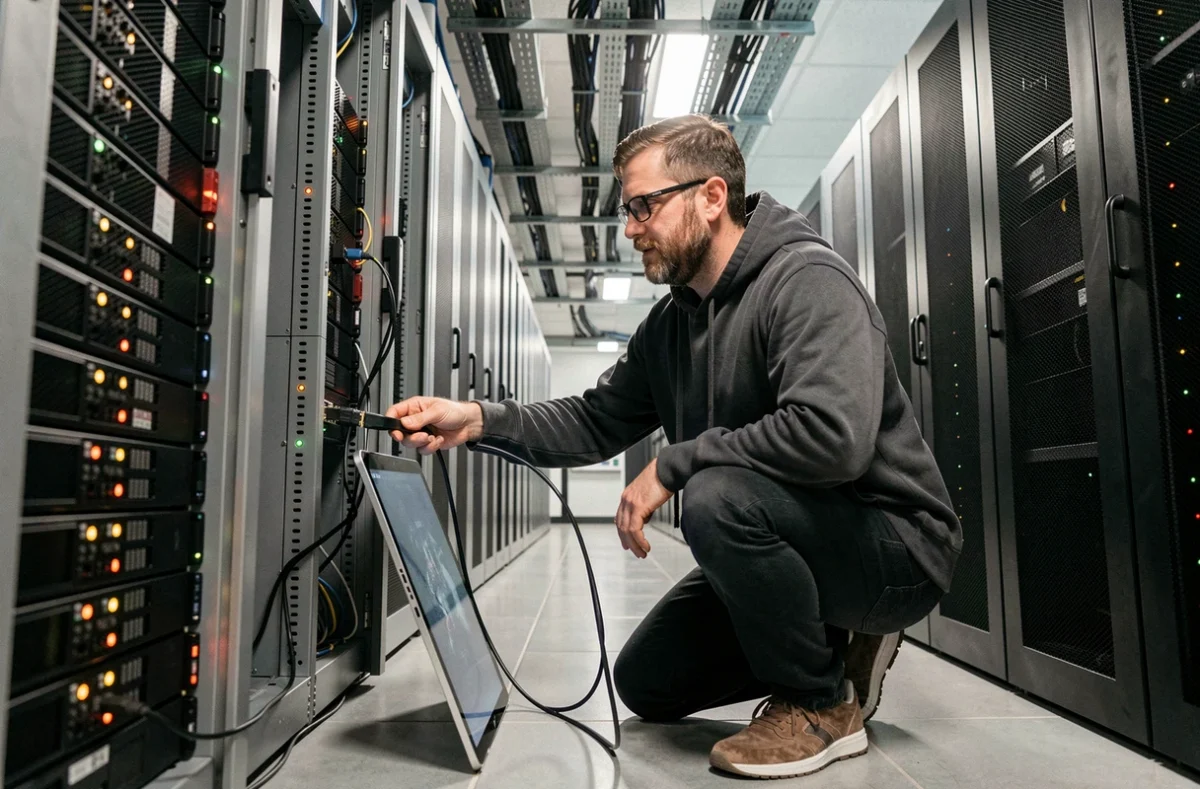
IT-beveiliging en generatieve AI: het gebruik kaderen vóór het incident
Een werknemer kopieert en plakt een fragment van de klantendatabase in een generatieve AI-tool om sneller een rapport te schrijven. De gegevens verlaten de perimeter van het bedrijf, soms naar servers buiten de Europese Unie, zonder enige traceerbaarheid.
Dit soort situaties neemt toe. De ENISA merkt op dat kwaadwillende groepen ook AI gebruiken om social engineering te verfijnen en hun aanvallen voor te bereiden. Phishing-e-mails worden geloofwaardiger, identiteitsfraude moeilijker te detecteren. De klassieke bewustwording van phishing is niet meer voldoende.
Twee concrete maatregelen veranderen de situatie:
- Een procedure voor dubbele verificatie instellen voor elke dringende aanvraag voor een overschrijving, wachtwoordreset of overdracht van gevoelige informatie, via een ander kanaal (bijvoorbeeld een direct telefoongesprek).
- Een gebruikscharter voor AI-tools opstellen dat aangeeft welke gegevens hierin mogen worden opgenomen en welke strikt verboden zijn.
- De teams trainen met echte voorbeelden van AI-ondersteunde phishing, niet met theoretische dia’s van drie jaar geleden.
De meningen over de effectiviteit van alleen charters variëren, maar in combinatie met technische controles (het blokkeren van bepaalde online diensten op het professionele netwerk) verminderen ze de blootstelling aanzienlijk.
Cyberincidenten responsplan: testen voordat u lijdt
De meeste bedrijven met een incidentenresponsplan hebben dit nog nooit getest onder echte omstandigheden. De dag dat een ransomware-aanval plaatsvindt, ontdekt men dat het noodnummer van de leverancier is veranderd, dat de back-ups niet het juiste bereik dekken, of dat niemand weet wie de beslissing neemt om het netwerk te isoleren.
Een niet-getest responsplan geeft een valse indruk van veiligheid. Operationele voorbereiding omvat simulatie-oefeningen, zelfs korte, zelfs gedeeltelijke. We simuleren een serverversleuteling op een vrijdag om 17.00 uur en timen de reactietijd.
Wat het plan minimaal moet dekken
- De lijst van personen die onmiddellijk moeten worden gecontacteerd, met elke kwartaal geverifieerde contactgegevens.
- De procedure voor netwerkisolatie: wie heeft de autoriteit om een segment af te sluiten, en hoe dit te doen zonder de kritieke activiteit te blokkeren.
- De locatie en regelmatige test van de back-ups, waarbij wordt gecontroleerd of de herstelprocedure daadwerkelijk werkt in een testomgeving.
- De meldingsverplichtingen: de omzetting van de NIS 2-richtlijn in Frans recht verplicht veel bedrijven om significante incidenten binnen korte tijd te melden.
NIS 2-naleving: wat KMO’s nu moeten anticiperen
De Europese richtlijn NIS 2, die momenteel in Frankrijk wordt omgezet via de wet Résilience, breidt het bereik van bedrijven die onderworpen zijn aan cyberbeveiligingsverplichtingen aanzienlijk uit. KMO’s die aan geen specifieke verplichtingen waren onderworpen, vallen nu onder de reikwijdte.
Wachten op de publicatie van de decreten om actie te ondernemen, is als het voorbereiden van een audit de dag voor de inspectie. De verplichtingen hebben betrekking op maatregelen die elk bedrijf al zou moeten hebben: risicobeheer, meldingen van incidenten, governance van de beveiliging van informatiesystemen.
Drie acties die zonder uitstel moeten worden ondernomen: benoem een cyberbeveiligingsverantwoordelijke (zelfs parttime), documenteer de bestaande beschermingsmaatregelen en identificeer de afwijkingen van de te verwachten eisen. Deze documentatie zal dienen als basis op de dag dat de uitvoeringsdocumenten worden gepubliceerd.
Regelgevende naleving is geen administratieve oefening die losstaat van de praktijk. Het dwingt tot het formaliseren van wat vaak informeel bestaat, en het is precies deze formalisering die beschermt wanneer een incident zich voordoet. Een geïdentificeerde verantwoordelijke, schriftelijke procedures, geteste back-ups: deze elementen maken het verschil tussen een bedrijf dat zich binnen enkele dagen herstelt en een ander dat weken nodig heeft om zijn activiteiten te hervatten.